企業電子名片安全嗎?資料保護與權限管理一次看懂
電子名片多為公開聯絡資訊,企業仍需要清楚的資料保護與權限設計。從公開範圍、管理權限、人員異動到系統安全,整理導入前該確認的重點。
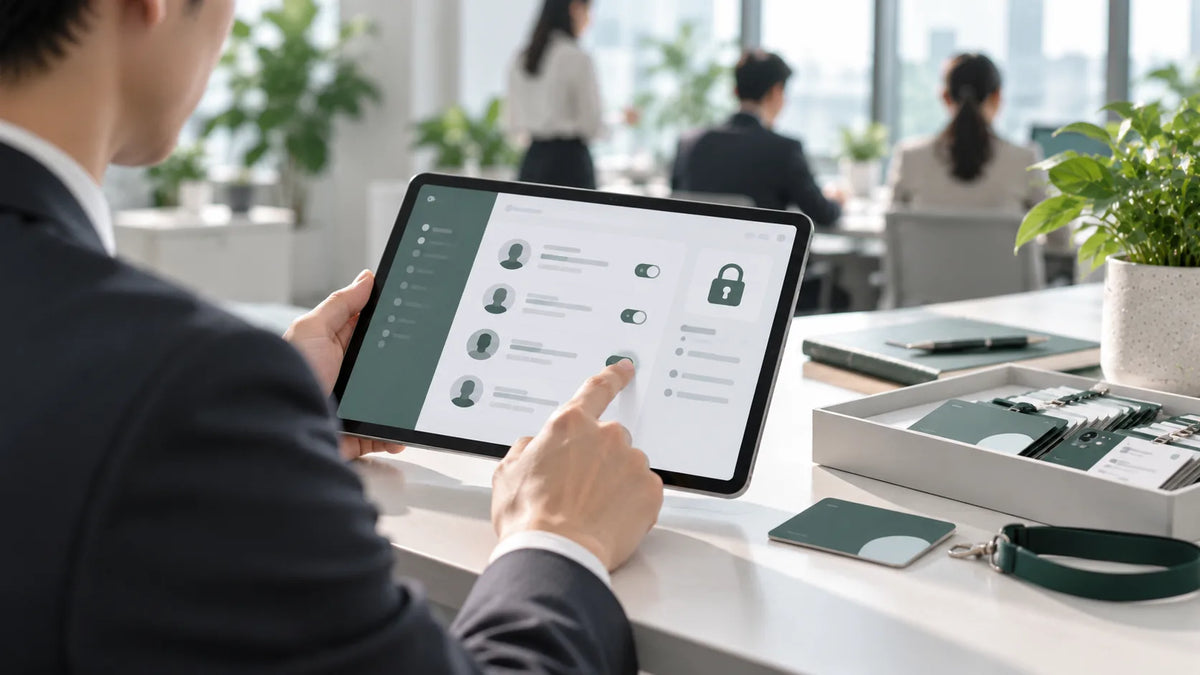
導入電子名片時,資訊與法務部門最常問的問題是:「資料放在網路上,安全嗎?」這個問題值得認真回答。電子名片的內容多半是本來就會印在紙本名片上的公開資訊,但當名片集中由系統管理,就需要清楚的資料保護與權限管理規則:誰能看、誰能改、人員離開時怎麼處理。
先釐清:哪些資訊要公開
名片的目的是讓人聯絡得到你,但不代表所有資訊都要放上去。建議與法務一起決定:
- 必要資訊:姓名、職稱、公司、公司電話與 Email
- 自行選擇:行動電話、LINE 與個人社群帳號,由員工決定是否公開
- 不建議放:身分證字號、私人住址等與聯絡無關的個人資料
管理權限:讓對的人做對的事
多據點企業常見的做法,是依組織分層管理:總部負責全公司的版型與規則,各分公司或部門管理者只負責所屬成員。SPIDERCARD 企業版可依分公司、營業處與部門配置管理範圍,降低跨單位維護的風險與成本。
人員異動:最容易出現疏漏的時刻
離職與調動時,最怕舊名片還在對外流通,客戶聯繫到已經離開的人。建議建立標準流程:
- 離職當天在後台停用名片
- 確認客戶聯繫窗口已轉移給接手同仁
- 回收或重新分配實體 NFC 卡
以 SPIDERCARD 為例,NFC 卡在後台解除綁定後,可以直接重新分配給新進員工使用。
系統安全:檢查供應商的基本防線
評估電子名片服務時,可以檢查幾個基本項目。以 SPIDERCARD 為例:
- 雲端架構:建構於 Microsoft Azure 雲端架構
- 登入驗證:登入需雙因素驗證(2FA),為企業帳戶提供多重保障
- 傳輸加密:資料傳輸全程以 SSL/TLS 加密
- 歷程監控:保存登入紀錄,並即時寄送郵件通知管理者
權限設計的目標很簡單:該看到的人看得到,不該看到的人看不到。
把規則寫下來,並定期檢視
安全不是一次性的設定。建議在導入前把公開範圍、管理權限與異動流程寫成內部規範,並每季檢視一次管理者名單與停用帳號。更多企業版的資料安全說明,可以參考 SPIDERCARD 企業版。延伸閱讀:企業導入 NFC 名片前,必須評估的 5 件事。