法人向け電子名刺は安全?データ保護と権限管理をまとめて解説
電子名刺の多くは公開されている連絡先情報ですが、企業には明確なデータ保護と権限設計が必要です。公開範囲、管理権限、人事異動、システムの安全性まで、導入前に確認したいポイントをまとめました。
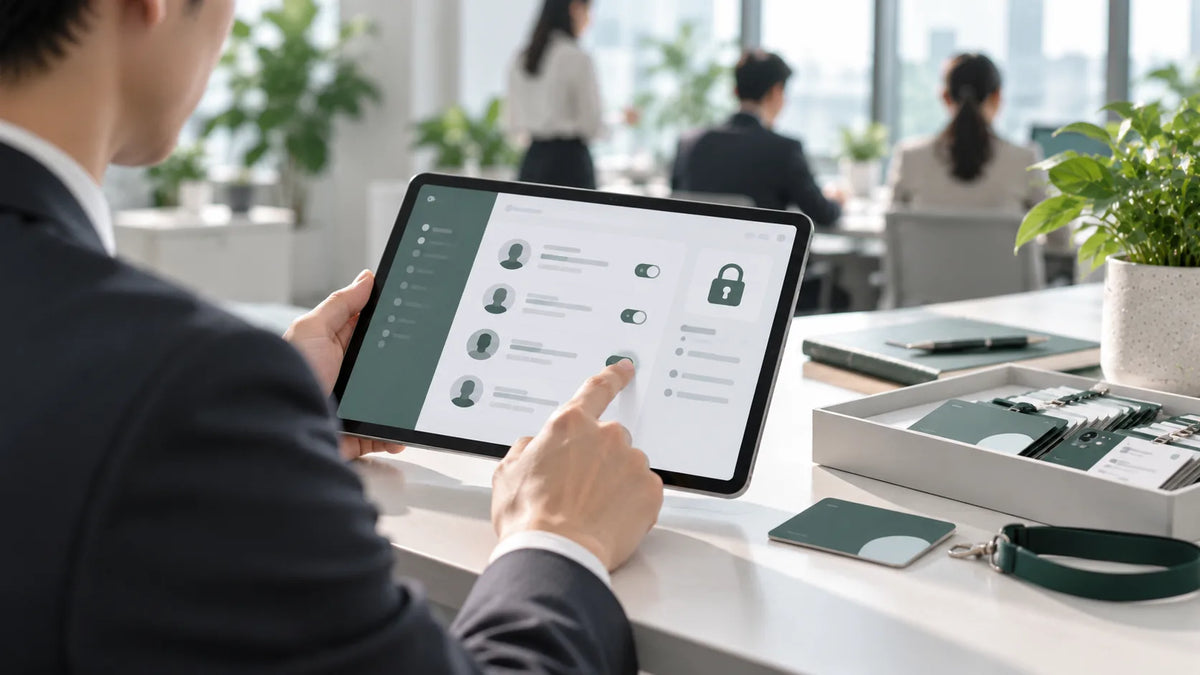
電子名刺を導入するとき、情報システム部門や法務部門から最もよく聞かれるのが「データをネット上に置いて安全なのか」という質問です。これは真剣に答えるべき問いです。電子名刺の内容の多くは、もともと紙の名刺に印刷される公開情報です。それでも名刺をシステムで一元管理する以上、誰が閲覧でき、誰が変更でき、社員が辞めたときにどう処理するのかという、明確なデータ保護と権限管理のルールが必要になります。
まず整理する:どの情報を公開するか
名刺の目的は連絡を取ってもらうことですが、すべての情報を載せる必要はありません。法務部門と一緒に次のように決めておくのがおすすめです。
- 必須の情報:氏名、役職、会社名、会社の電話番号とメールアドレス
- 任意の情報:携帯電話番号、LINE、個人のSNSアカウントは、社員本人が公開するかどうかを決める
- 載せないほうがよい情報:身分証明書の番号や自宅住所など、連絡に関係のない個人情報
管理権限:適切な人に適切な役割を
複数の拠点を持つ企業では、組織の階層に沿って管理するのが一般的です。本社は全社のテンプレートとルールを担当し、各拠点や部署の管理者は所属メンバーだけを管理します。SPIDERCARD 法人版では拠点・営業所・部署ごとに管理範囲を設定でき、部門をまたいだ運用のリスクとコストを抑えられます。
人事異動:最も抜け漏れが起きやすいタイミング
退職や異動の際に最も避けたいのは、古い名刺が社外で使われ続け、お客様がすでに辞めた人に連絡してしまうことです。標準的な手順を決めておきましょう。
- 退職当日に管理画面で名刺を停止する
- お客様の連絡窓口が後任者に引き継がれたことを確認する
- 実物のNFCカードを回収するか、再割り当てする
SPIDERCARD の場合、管理画面でNFCカードの紐付けを解除し、新入社員へ再割り当てしてそのまま使えます。
システムの安全性:提供元の基本的な防御を確認する
電子名刺サービスを比較するときは、いくつかの基本項目をチェックしましょう。SPIDERCARD の場合は次のとおりです。
- クラウド基盤:Microsoft Azure のクラウド基盤上に構築
- ログイン認証:ログイン時に二要素認証(2FA)を必須とし、企業アカウントを多重に保護
- 通信の暗号化:データ通信はすべてSSL / TLS 暗号化
- 履歴の監視:ログイン履歴の保存とメール通知で、管理者にすぐ知らせる
権限設計の目的はシンプルです。見るべき人には見え、見るべきでない人には見えないこと。
ルールを文書化し、定期的に見直す
セキュリティは一度設定すれば終わりではありません。導入前に公開範囲、管理権限、異動時の手順を社内規定として文書化し、四半期ごとに管理者の一覧と停止済みアカウントを見直しましょう。法人版のデータセキュリティについて詳しくは、SPIDERCARD 法人版をご覧ください。関連記事:NFC名刺を導入する前に企業が確認すべき5つのポイント。