企业电子名片安全吗?数据保护与权限管理一文读懂
电子名片大多是公开的联系信息,企业仍需要清晰的数据保护与权限设计。从公开范围、管理权限、人员变动到系统安全,整理引入前需要确认的要点。
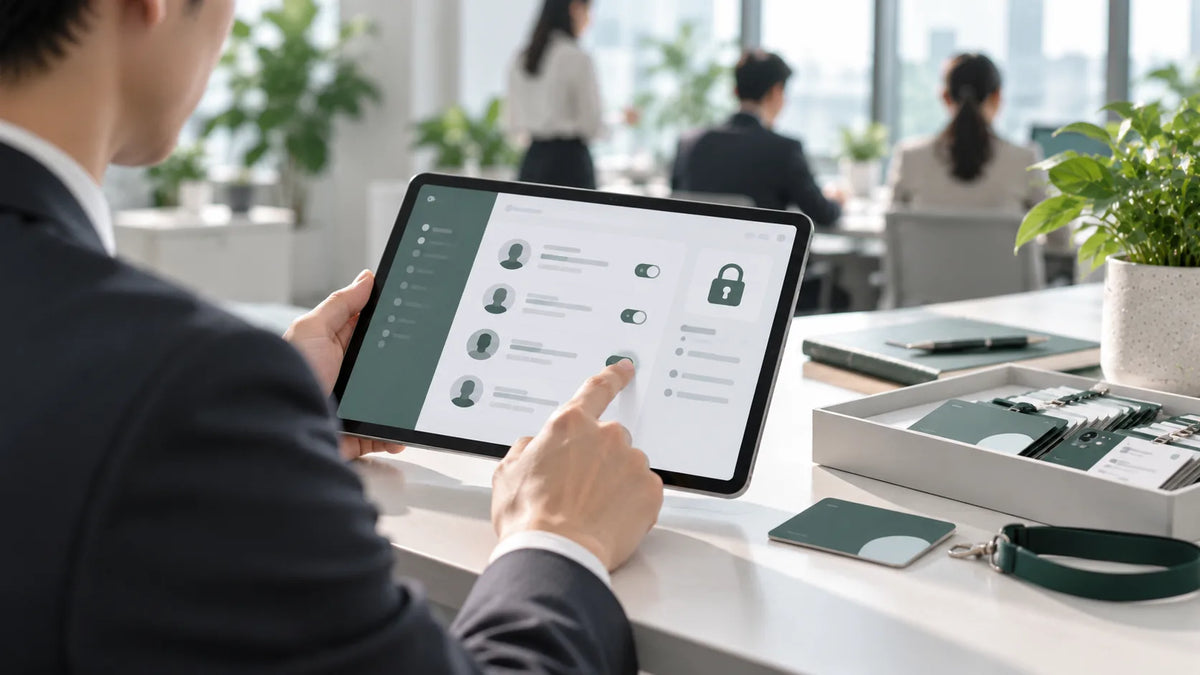
引入电子名片时,IT 与法务部门最常问的问题是:“信息放在网上,安全吗?”这个问题值得认真回答。电子名片的内容大多是本来就会印在纸质名片上的公开信息,但当名片由系统集中管理,就需要清晰的数据保护与权限管理规则:谁能看、谁能改、人员离开时怎么处理。
先厘清:哪些信息要公开
名片的目的是让人联系得到你,但不代表所有信息都要放上去。建议与法务一起确定:
- 必要信息:姓名、职位、公司、公司电话与邮箱
- 自行选择:手机号码、LINE 与个人社交账号,由员工决定是否公开
- 不建议放:身份证号码、私人住址等与联系无关的个人信息
管理权限:让对的人做对的事
多地办公的企业常见做法,是按组织分层管理:总部负责全公司的模板与规则,各分公司或部门管理员只负责所属成员。SPIDERCARD 企业版可按分公司、营业处与部门配置管理范围,降低跨部门维护的风险与成本。
人员变动:最容易出现疏漏的时刻
离职与调岗时,最怕旧名片还在对外流通,客户联系到已经离开的人。建议建立标准流程:
- 离职当天在后台停用名片
- 确认客户对接人已转交给接手同事
- 回收或重新分配实体 NFC 卡
以 SPIDERCARD 为例,NFC 卡在后台解除绑定后,可以直接重新分配给新员工使用。
系统安全:检查供应商的基本防线
评估电子名片服务时,可以检查几个基本项目。以 SPIDERCARD 为例:
- 云端架构:构建于 Microsoft Azure 云端架构
- 登录验证:登录需通过双因素登录验证(2FA),为企业账户提供多重保障
- 传输加密:数据传输全程采用 SSL/TLS 传输加密
- 操作监控:保存登录记录,并即时发送邮件通知管理员
权限设计的目标很简单:该看到的人看得到,不该看到的人看不到。
把规则写下来,并定期复查
安全不是一次性的设置。建议在引入前把公开范围、管理权限与变动流程写成内部规范,并每季度复查一次管理员名单与停用账号。更多企业版的数据安全说明,可以参考 SPIDERCARD 企业版。延伸阅读:企业引入 NFC 名片前,必须评估的 5 件事。